
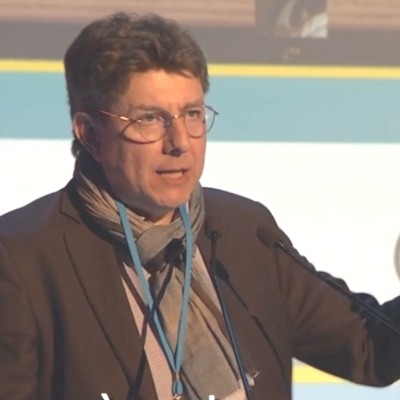
KyNeo, c’est William Bourgeois : un consultant en cybersécurité qui met plus de 25 ans d’expérience des systèmes d’information au service des TPE et PME.
Un parcours entre stratégie, sécurité et projets
Docteur en sciences, spécialisé en informatique, William Bourgeois a construit son expertise au croisement de la stratégie, de la sécurité et du pilotage de projets informatiques.
Ancien Responsable de la Sécurité des Systèmes d’Information (RSSI) d’un groupe d’expertise comptable parmi les leaders en France, il y a co-piloté la mise en place complète d’un Système de Management de la Sécurité de l’Information (SMSI), certifié ISO 27001 dès 2017.
Avec plus de deux décennies en direction de projets informatiques et en assistance à maîtrise d’ouvrage, il a une vision globale du système d’information. Ce profil de généraliste, doublé d’une forte spécialisation en sécurité de l’information, lui permet d’accompagner les organisations sur des sujets variés.
Ses domaines d’expertise
- Implémentation, maintien et conformité ISO 27001
- Audit ISO 27001, en tant que Lead Auditeur
- Analyse et gestion des risques selon ISO 27005:2022
- Veille et gouvernance de la sécurité des systèmes d’information
- Sensibilisation et formation des collaborateurs
- Assistance à maîtrise d’ouvrage (AMOA) pour les projets SI
Une approche à taille humaine
Avec KyNeo, William intervient auprès des petites et moyennes entreprises avec une approche orientée résultats, pragmatique et adaptée aux réalités des structures à taille humaine. L’objectif n’est pas de produire de la documentation pour la forme, mais de vous aider à maîtriser vos vrais risques, et à le démontrer.
Un acteur impliqué de l’écosystème
Membre actif du Club ISO 27001, William défend la norme et l’amélioration continue en sécurité de l’information. Il contribue au partage de bonnes pratiques et à la professionnalisation du secteur, notamment comme formateur et universitaire.
Travaillons ensemble
Vous avez un projet de SMSI, un audit à préparer ou des équipes à sensibiliser ? Parlons-en.